Keamanan aplikasi · Pengujian penetrasi

Muhammad Faqih

Saya menguji keamanan aplikasi web, API, dan mobile, lalu membantu developer memperbaiki masalah keamanan.

Saya memiliki pengalaman lebih dari tiga tahun menguji keamanan aplikasi web, API, dan mobile, termasuk DAST di sektor perbankan. Saya memvalidasi temuan secara manual dan menyusun laporan agar developer dapat mereproduksi serta memperbaiki masalah.

OSCP+ / OSCPeWPTXeMAPTPT1

Portofolio

Karya pilihan

Dua pengujian lab dan satu alat open-source: apa yang saya uji, pendekatan yang saya gunakan, dan hasil yang dapat Anda tinjau.

01Pengujian lab

crAPI

Keamanan API

Bisakah pengguna yang sudah login mengakses data pengguna lain?

Pendekatan
Saya menguji kontrol akses, autentikasi, dan validasi input, lalu mendokumentasikan temuan dengan request, response, dan tangkapan layar.
Hasil
19 skenario pengujian: 11 FAIL dan 8 PASS. Tersedia 49 tangkapan layar dan catatan pengujian jika ada, serta laporan dalam bahasa EN / ID.
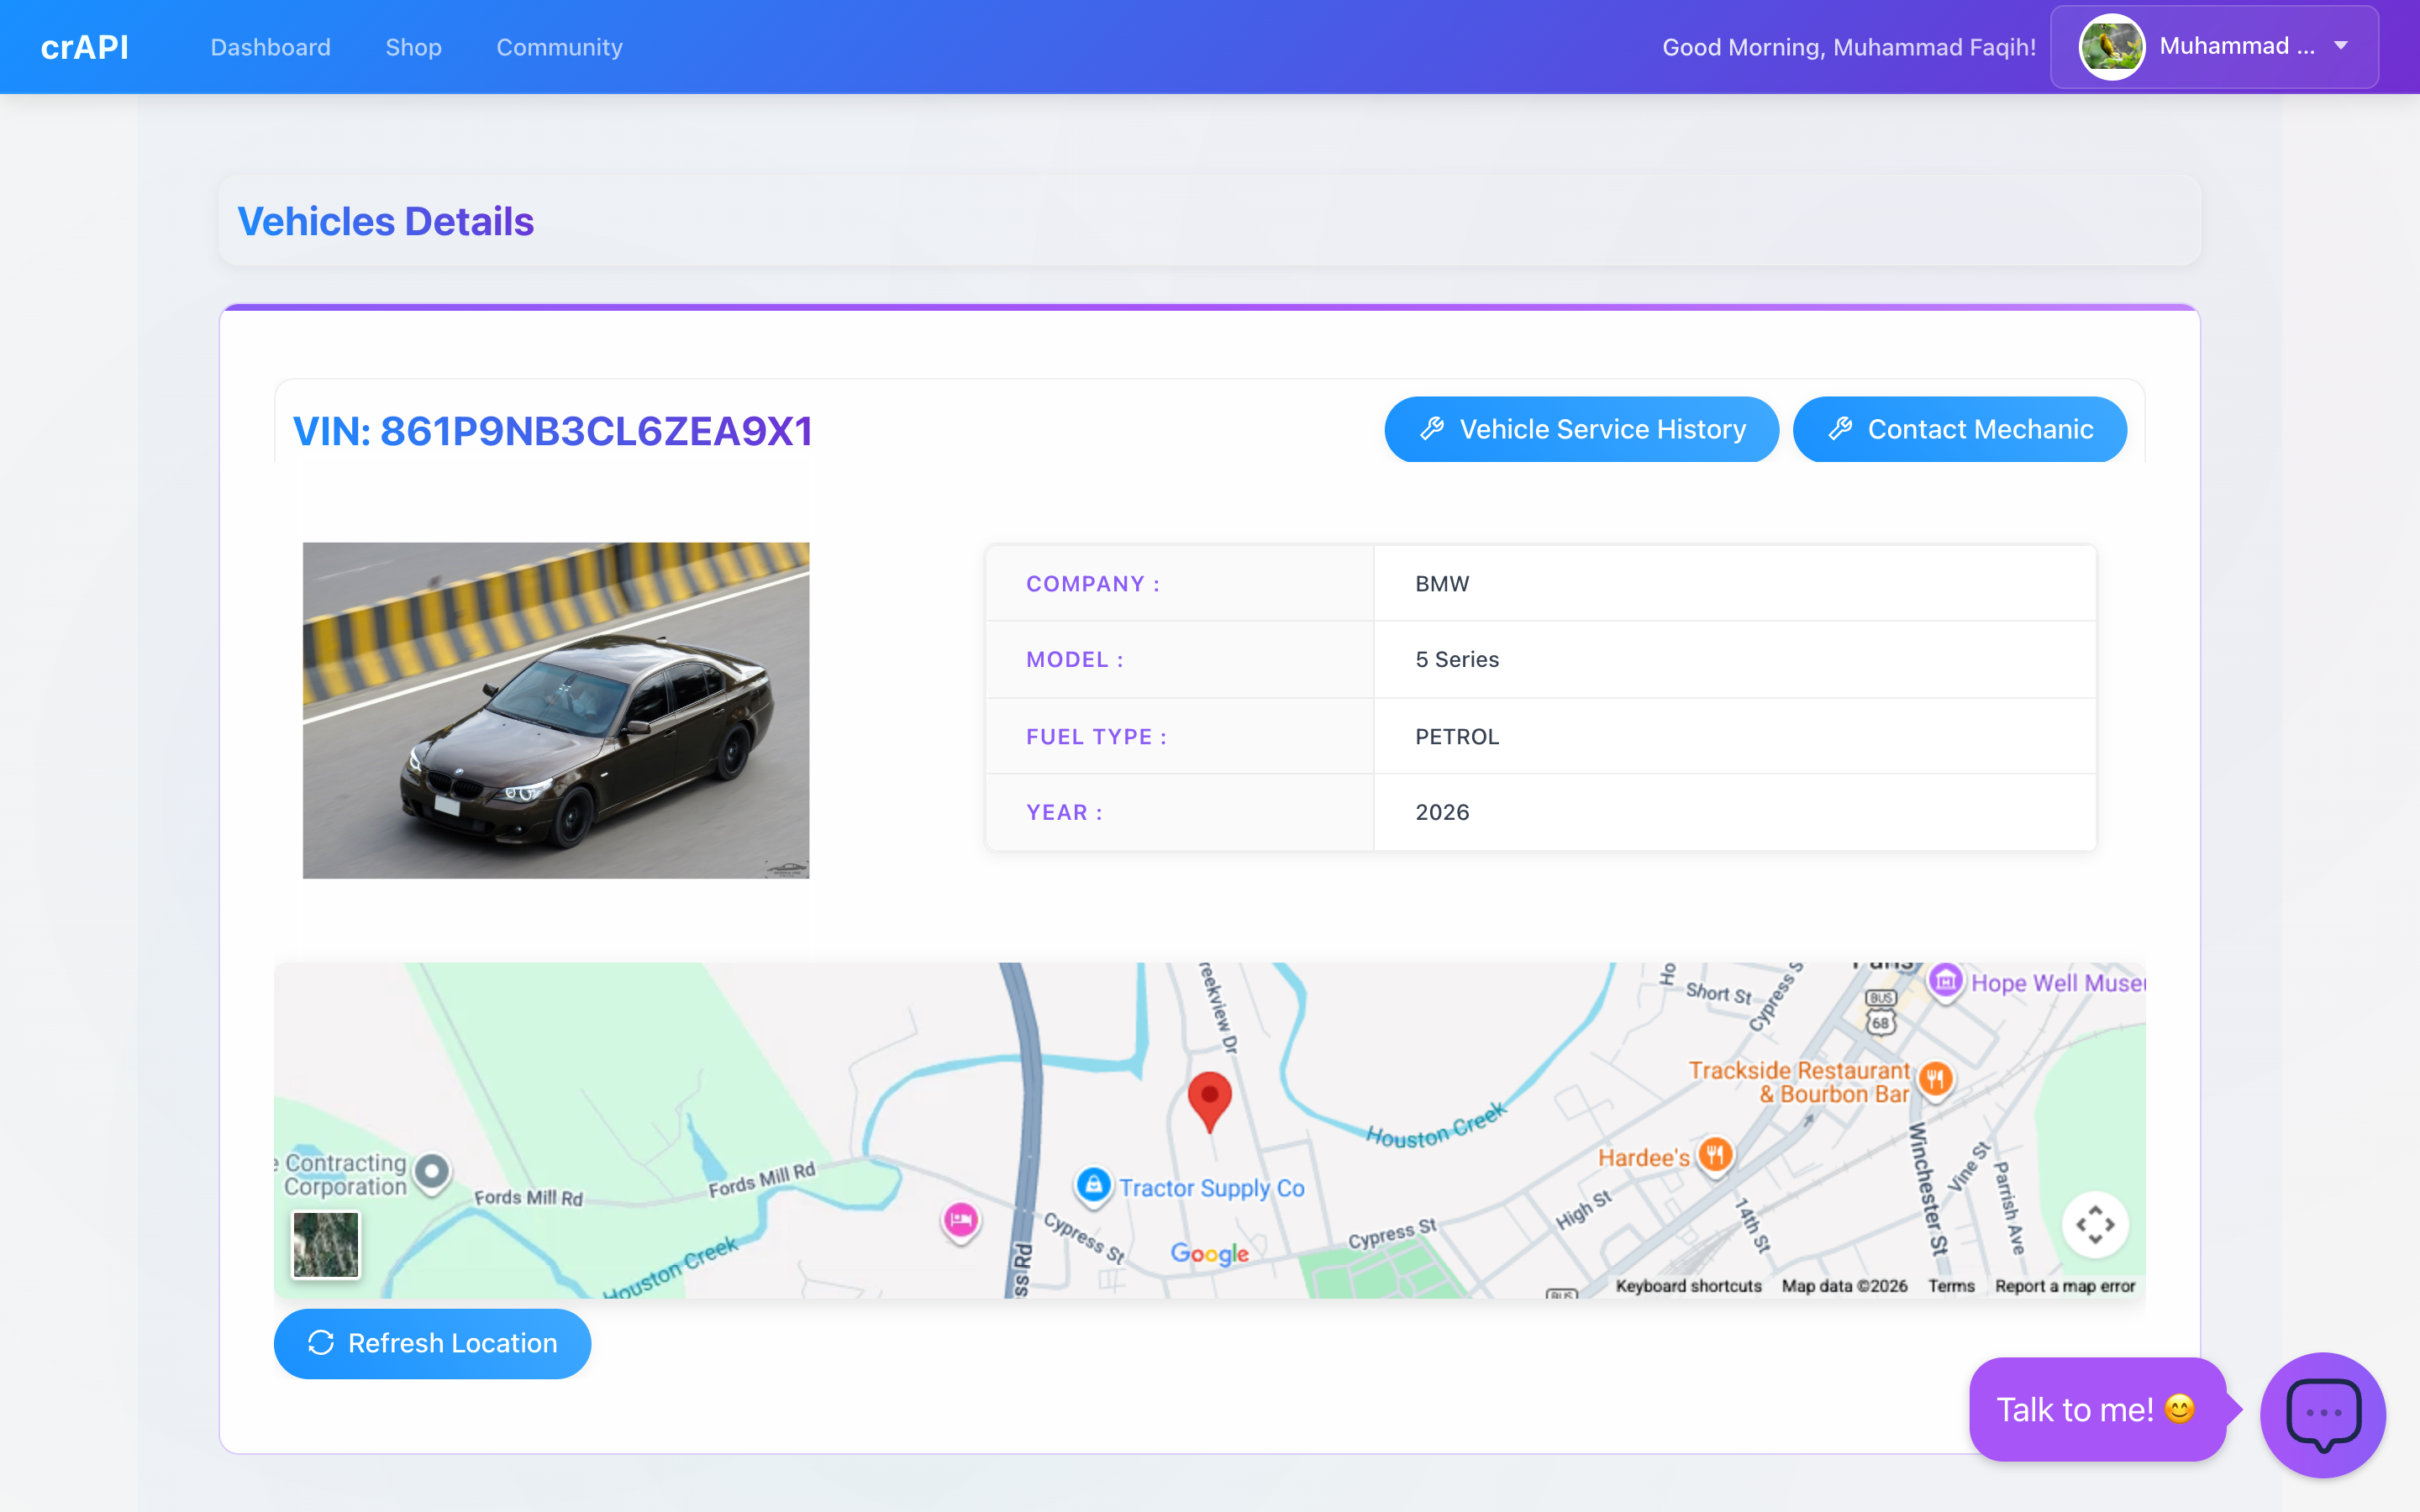
Antarmuka lab crAPI: dashboard
Antarmuka aplikasi · dashboard Contoh temuan: Broken Object Level Authorization - Vehicle - Location Tracking
03Alat open-source

Burp-TCP

Rust + Java

Bagaimana memeriksa trafik desktop yang tidak terjangkau proxy HTTP?

Pendekatan
Saya mengarahkan koneksi TCP melalui relay SOCKS5 berbasis Rust, dengan kontrol dari ekstensi Java di Burp Suite.
Hasil
Byte yang terekam dapat diperiksa, trafik dari kedua arah dapat ditahan, dan data dapat dikirim ulang melalui Burp Suite. Kode sumber dan pengujian otomatis tersedia di GitHub.

Arsitektur

  1. Aplikasi desktop
  2. Relay SOCKS5 Rust
  3. Target TCP

Ekstensi Burp Java · WebSocket + Protobuf

Yang tercakup dalam pengujian

Ruang lingkup yang jelas, temuan yang dapat diverifikasi oleh tim Anda, dan saran perbaikan yang praktis.

01

Ruang lingkup dan cakupan

Aplikasi, fitur, dan batas pengujian, beserta keterbatasan yang perlu diketahui.

02

Langkah reproduksi

Request, response, tangkapan layar, dan catatan untuk membantu engineer lain memverifikasi masalah.

03

Temuan dan perbaikan

Penjelasan masalah, dampak, dan perilaku aplikasi yang terdampak, disertai rekomendasi perbaikan.

Kontak

Ingin membahas posisi atau pengujian keamanan?

Ceritakan posisi yang Anda tawarkan, atau aplikasi dan ruang lingkup yang ingin Anda uji.

faqih@siberfaqih.com

Jika Anda menghubungi saya melalui Upwork, mohon lanjutkan diskusi di sana sampai kontrak dimulai.